인공지능(AI)으로 공격을 탐지하고 스스로 대응하는 보안체계를 구상할 때 먼저 확인해야 할 질문이 있다. AI가 무엇을 근거로 위협을 가려내고 어느 범위까지 조치할 수 있느냐는 것이다.
쿼드마이너는 AI 모델 성능뿐 아니라 판단을 뒷받침할 맥락데이터를 먼저 확보해야 한다는 접근법을 제시했다.
사이버 위협 가능성이 있다는 경보만으로는 어떤 자료가 오갔는지, 평소와 다른 행위인지까지 알기 어렵다. 판단 근거가 부족한 상태에서 자동화만 확대하면 분석 오류가 잘못된 차단으로 이어질 수 있다. 정확한 탐지와 판단, 신뢰할 수 있는 자율 대응을 위해 AI가 활용하고 검증할 수 있는 데이터가 필요한 이유다.
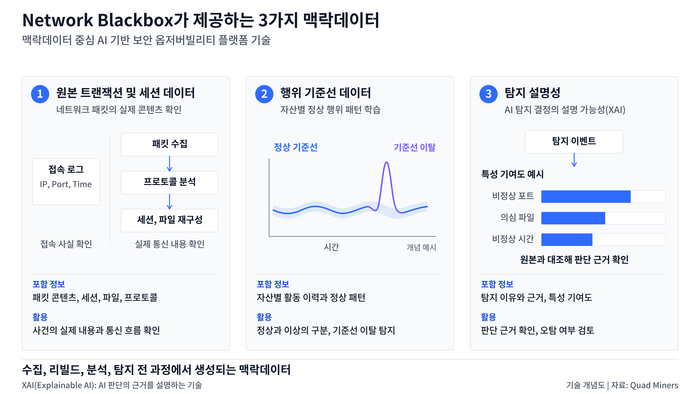
해당 접근을 구현하는 핵심은 '맥락데이터 중심 AI 기반 보안 옵저버빌리티' 플랫폼 기술이다. 쿼드마이너 네트워크 탐지·대응(NDR) 솔루션 '네트워크 블랙박스'는 풀패킷 수집, 세션과 파일을 재구성하는 리빌드, 행위 분석, 위협 탐지 전 과정에서 맥락데이터를 생성한다.
원본 트랜잭션과 세션 데이터, 행위 기준선, 탐지 설명성의 세 축으로 네트워크에서 일어난 일과 판단 근거를 연결한다. 실제 통신과 전송 내용을 확인하는 판단하고 정상과 이상의 차이를 식별하며 왜 위협으로 판단했는지 검토한다. AI 결론을 그대로 따르는 대신 근거를 확인하며 활용하는 구조다.
풀패킷 기반 분석은 연결 정보에 더해 실제 통신 내용을 확인할 수 있다는 게 강점이다. 네트워크 블랙박스는 세션 단위 행위를 자산별 기준선과 비교하고, 반복 요청이나 파라미터 변조 등 여러 징후를 조합하는 시나리오 헌팅으로 공격 흐름을 추적한다. 유출 의심 자료도 확인할 수 있다.
AI 기능은 자산 행위 이상탐지, 이메일 문맥 이상탐지, 암호화 트래픽 분류, 설명가능 위협 맥락 분석에 적용된다. 분석 가시성을 보완하며 탐지 근거 자연어 설명은 오탐 여부를 검토하는 부담을 줄이는 데 활용된다.
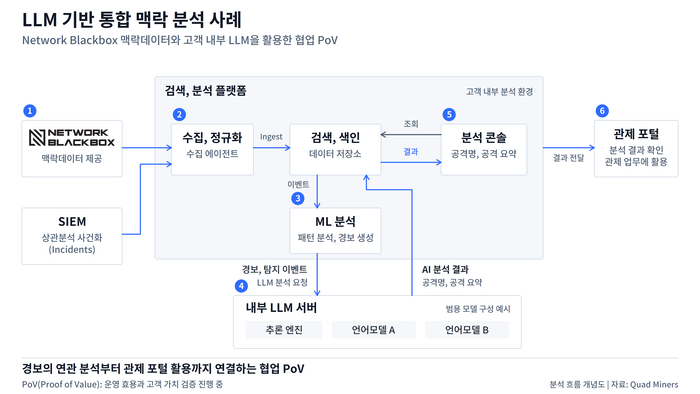
쿼드마이너는 글로벌 검색 분석 플랫폼 기업과 협업해 통신사업자 관제 환경에서 거대언어모델(LLM) 기반 공격 시나리오 분석 운영 효용을 확인하는 가치검증(PoV)을 진행하고 있다.
맥락데이터와 SIEM 상관분석 사건정보를 분석 플랫폼으로 전달하고, 정규화와 머신러닝 분석으로 생성한 경보를 고객 내부 언어모델이 연관 분석하는 구조다. 또 데이터 기반을 고객의 기존 보안체계와 연결해 판단에서 대응으로 이어지는 구조로 고도화하고 있다.
AI 판단을 실제 조치로 옮기는 단계에서는 근거를 재확인하고 조치 범위를 정할 수 있어야 한다. 서로 다른 보안 도구가 만든 경보에 네트워크에서 실제로 일어난 일을 연결하면 분석과 대응의 공통 근거로 활용할 수 있다.
네트워크 블랙박스는 탐지 결과와 관련 네트워크 정보를 기존 보안체계에 전달한다. 고객은 운영 중인 보안 정보 및 이벤트 관리(SIEM), 단말 탐지 및 대응(EDR), 보안 대응 자동화(SOAR) 도구를 활용하면서 네트워크 분석과 대응 역량을 보강할 수 있다.
단말 보안에는 의심 단말과 유출 경로를 전달해 조사 범위를 좁히고 방화벽 대응에는 확인된 공격 통신 정보를 활용한다. 각 도구 분석과 조치를 네트워크 증거로 연결하는 방식이다. 고객 환경에 맞게 탐지·분석·대응을 연계하고 단계적으로 고도화하는 접근이다. 기존 투자 활용·분석 근거도 함께 보강한다.
김용호 쿼드마이너 최고기술책임자(CTO)는 “AI 해킹에 맞서는 보안 기준은 AI가 판단할 근거(데이터)의 질”이라며 “맥락데이터를 먼저 확보한 조직이 기존 SIEM·EDR·SOAR 투자 위에서 AI 탐지와 자동화의 효과를 높일 수 있다”고 강조했다.
박종진 기자 truth@etnews.com