금융권 해킹 사고로 기업이 미처 관리하지 못한 정보기술(IT) 자산의 보안 허점이 드러난 가운데, 스틸리언이 인공지능(AI)으로 숨은 웹 자산과 취약점을 찾아내는 신제품을 선보인다. 국제 사이버훈련 1위로 입증한 AI 활용·제어 기술력을 바탕으로 보안 점검 자동화에 나선다.
스틸리언은 내달부터 일부 고객사를 대상으로 AI 기반 웹·응용프로그램인터페이스(API) 취약점 진단 솔루션 '에일리언레이 웹' 베타 서비스를 시작한다고 18일 밝혔다.
에일리언레이 웹은 지난 5월 출시한 '에일리언레이 윈도'와 '에일리언레이 모바일'에 이은 후속 제품이다.
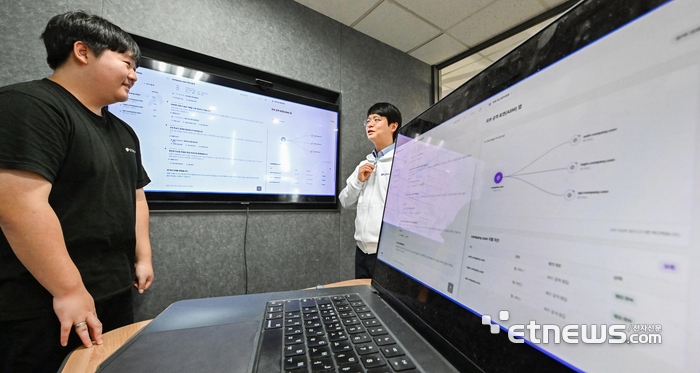
사용자가 기업의 대표 웹사이트를 입력하면 AI가 연결된 웹 자산을 자동으로 탐색하고, 자산 간 연결 관계를 지도로 시각화한다. 이후 점검 대상을 선택하면 AI가 실제 해커처럼 웹사이트에 접속해 취약점을 분석한다. 발견한 취약점은 위험도와 재현 결과, 대응 방안을 담은 보고서로 제공한다.
개발을 주도한 정건우 스틸리언 연구원은 “실제 주소는 존재하지만 사용하지 않거나 방치된 웹 자산이 적지 않다”며 “관리 사각지대에 놓인 자산은 해커의 공격 경로로 악용될 수 있는 만큼 이를 빠르게 찾아내 점검하는 것이 중요하다”고 말했다.
실제 해커는 AI를 활용해 적은 비용으로 외부 노출 웹 자산을 광범위하게 탐색하고, 발견한 취약점을 기반으로 공격한다.
에일리언레이 웹의 차별점은 AI 모델의 범용성과 점검 과정의 투명성·통제 가능성이다.
스틸리언은 특정 AI 모델에 종속되지 않게 에일리언레이 웹을 설계했다. 고객은 챗GPT·클로드 등 외부 AI 모델뿐 아니라 자체 구축한 AI 모델도 연동할 수 있다. 기밀정보의 외부 유출을 우려하는 기업·기관도 내부 AI 모델을 활용해 보안 점검을 수행할 수 있다는 설명이다.
AI의 점검 과정을 실시간으로 확인하고 직접 통제할 수 있다는 점도 특징이다. AI가 의도하지 않은 작업을 수행하면 즉시 중단할 수 있다. 로그인·본인인증 등 사람의 개입이 필요한 상황에서는 담당자에게 요청하고, 서비스 운영에 영향을 줄 수 있는 작업은 사전 승인을 받게 돼 있다.
고객사의 서비스 안정성을 위한 안전장치도 마련했다. AI가 취약점 점검이라는 목적 달성을 위해 서버에 과도한 부하를 주지 않도록 초당 최대 요청 횟수를 제한할 수 있다. 운영 서버에 영향을 주거나 데이터를 임의로 변경하는 등 AI가 수행해서는 안 되는 작업도 사전에 직접 지정할 수 있다.
정 연구원은 “사용자 숙련도에 따른 점검 품질 차이를 최소화하고, 점검 과정의 시각화를 통해 보안 담당자의 실무 역량도 높일 수 있다”며 “전체 자산의 가시성을 확보한 뒤 필요한 영역을 선택적으로 검사할 수 있어 상시 보안 점검에도 효과적”이라고 말했다.
한편, 스틸리언은 지난 9월 국제 사이버훈련 'APEX 2026'에서 종합 1위를 기록한 AI 방어체계 '프로젝트 팔랑크스' 개발에 참여한 유일한 민간 보안업체다. 팔랑크스는 국가정보원 국가사이버안보센터 주도로 민·관·군이 공동 개발했으며 정 연구원은 핵심 AI 시스템 설계·개발을 맡았다.
박진형 기자 jin@etnews.com